Dự thảo Luật An ninh dữ liệu: Siết chặt an ninh đối với trí tuệ nhân tạo (AI), công nghệ mới, chủ động phòng, chống “đầu độc dữ liệu” AI
- Thứ sáu - 20/11/2026 05:46
- In ra
- Đóng cửa sổ này
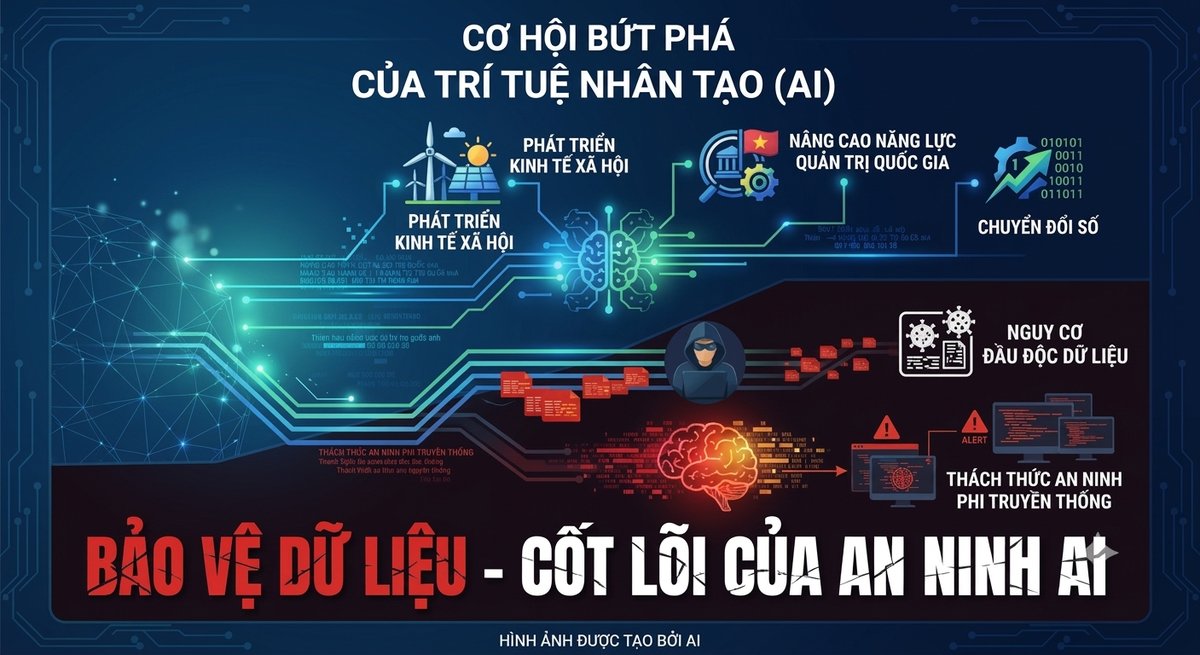
1. Nhận diện đúng hiểm họa “đầu độc dữ liệu” và hành vi bị nghiêm cấm
Đánh cắp mật khẩu hay cài mã độc làm tê liệt máy tính. Nhưng với hệ thống AI chỉ là một phần của tấn công mạng, mối nguy hiểm thầm lặng và khó lường hơn nằm ở chính nguồn dữ liệu nuôi dưỡng mô hình. Theo Dự thảo Luật An ninh dữ liệu:
- “Đầu độc dữ liệu” là hành vi cố ý chèn, sửa đổi, xóa hoặc làm sai lệch dữ liệu nhằm làm thay đổi chức năng, tạo lỗ hổng ẩn hoặc làm sai lệch kết quả xử lý của hệ thống thông tin, hệ thống trí tuệ nhân tạo.
- “Dữ liệu độc hại” là dữ liệu chứa mã độc hoặc dữ liệu bị đầu độc được sử dụng nhằm phá hoại, làm sai lệch hoạt động của hệ thống thông tin, hệ thống trí tuệ nhân tạo.
Nếu dữ liệu huấn luyện hoặc dữ liệu đầu vào bị “đầu độc”, hệ thống AI có thể đưa ra nhận định sai lệch, tạo ra lỗ hổng bảo mật tiềm ẩn hoặc vận hành chệch hướng. Khoản 2 Điều 6 của Dự thảo nghiêm cấm hành vi đầu độc dữ liệu cũng như lợi dụng dữ liệu, thuật toán và hệ thống AI để tổ chức các chiến dịch thao túng thông tin, xâm phạm an ninh quốc gia, trật tự, an toàn xã hội; khoản 9 Điều 6 nghiêm cấm sử dụng trái pháp luật dữ liệu chứa bí mật nhà nước, dữ liệu cốt lõi để huấn luyện mô hình AI hoặc chuyển giao cho bên thứ ba.
2. Quy định trách nhiệm đối với việc sử dụng hệ thống AI và công nghệ mới
Dự thảo Luật quy định rõ công nghệ mới là công nghệ đang được nghiên cứu, thử nghiệm hoặc bắt đầu ứng dụng, làm phát sinh nguy cơ mới đối với an ninh dữ liệu, thuộc danh mục do Chính phủ quy định. Đối với các tổ chức, cá nhân nghiên cứu, phát triển, cung cấp, triển khai công nghệ mới và hệ thống AI xử lý dữ liệu từ Cấp độ 3 trở lên, Điều 15 đặt ra hàng loạt yêu cầu thiết thực:
- An ninh từ khâu thiết kế: Tích hợp biện pháp bảo vệ an ninh dữ liệu ngay từ khi thiết kế hệ thống.
- Làm sạch và kiểm soát dữ liệu huấn luyện: Bảo đảm dữ liệu huấn luyện, dữ liệu kiểm thử có nguồn gốc hợp pháp; kiểm soát tính nguyên vẹn, chủ động phòng, chống đầu độc dữ liệu; kiểm soát quyền truy cập và lưu giữ nhật ký sự kiện an ninh đối với dữ liệu huấn luyện.
- Chống trích xuất, suy ngược trái phép: Áp dụng biện pháp kỹ thuật ngăn chặn việc trích xuất, suy ngược, tái tạo trái phép dữ liệu huấn luyện thông qua truy vấn, khai thác mô hình.
- Giữ quyền kiểm soát của con người: Với hệ thống AI được cấp quyền tự động lập kế hoạch, quyết định hoặc thực hiện hành động trên hệ thống xử lý dữ liệu từ Cấp độ 3 trở lên mà không cần phê duyệt từng hành động, phải định danh riêng hệ thống, phân quyền tối thiểu, giới hạn phạm vi hành động, ghi nhật ký và bảo đảm con người có thể can thiệp, tạm dừng, thu hồi quyền.
- Bảo vệ dữ liệu dẫn xuất: Các dữ liệu dẫn xuất tạo ra từ dữ liệu từ Cấp độ 3 trở lên (như trọng số mô hình, tham số thuật toán, dữ liệu tổng hợp) phải được bảo vệ theo quy định về vòng đời dữ liệu; nếu dữ liệu gốc chứa dữ liệu cốt lõi, bí mật nhà nước thì dữ liệu dẫn xuất được bảo vệ theo cấp độ của dữ liệu gốc.
Đặc biệt, đối với hệ thống AI phục vụ quốc phòng, an ninh, cơ yếu, khoản 6 Điều 15 quy định nghiêm ngặt không phụ thuộc cấp độ rủi ro dữ liệu: con người phải giám sát, kiểm soát và chịu trách nhiệm cuối cùng (AI không được tự quyết định áp dụng biện pháp hạn chế quyền con người, quyền công dân hoặc biện pháp cưỡng chế); không vận hành trên hệ thống, dịch vụ AI công cộng hoặc hạ tầng bên thứ ba (trừ trường hợp được Bộ Công an, Bộ Quốc phòng cho phép theo phạm vi quản lý và có biện pháp bảo vệ phù hợp); mô hình, công cụ, thư viện, dữ liệu có nguồn gốc nước ngoài hoặc không kiểm chứng được nguồn gốc phải được đánh giá khả năng chứa chức năng ẩn, bị đầu độc dữ liệu và khả năng truyền dữ liệu ra ngoài phạm vi kiểm soát trước khi sử dụng.
3. Cơ chế phản ứng nhanh và xử lý nghiêm minh khi xảy ra sự cố
Khi hệ thống AI bị đầu độc dữ liệu, tốc độ phát hiện và xử lý có ý nghĩa quyết định. Theo khoản 5 Điều 15, nếu hệ thống AI bị đầu độc dữ liệu dẫn đến kết quả đầu ra đe dọa trực tiếp an ninh quốc gia, chủ quyền, lãnh thổ của Việt Nam, cơ quan chuyên trách bảo vệ an ninh dữ liệu yêu cầu bằng văn bản tổ chức, cá nhân khắc phục trong thời hạn không quá 72 giờ. Hết thời hạn mà không khắc phục, cơ quan có thẩm quyền sẽ áp dụng biện pháp kỹ thuật khẩn cấp theo Điều 23, như phong tỏa dữ liệu, vô hiệu hóa quyền truy cập, tạm dừng hoặc ngăn chặn luồng truyền dữ liệu, hoặc tạm dừng vận hành một phần hay toàn bộ hệ thống thông tin, dịch vụ, mô hình AI bị xâm phạm hoặc bị đầu độc dữ liệu.
Bên cạnh đó, Điều 22 yêu cầu các tổ chức, cá nhân khi phát hiện nguy cơ hoặc sự cố phải lập tức kích hoạt biện pháp ngăn chặn, cô lập, khắc phục hậu quả và báo cáo sự cố qua hệ thống điện tử thống nhất. Người vi phạm tùy tính chất, mức độ có thể bị xử lý kỷ luật, xử phạt vi phạm hành chính hoặc truy cứu trách nhiệm hình sự, đồng thời phải bồi thường thiệt hại nếu gây ra thiệt hại theo quy định pháp luật.
Siết chặt an ninh đối với AI và phòng, chống đầu độc dữ liệu không chỉ là nhiệm vụ của riêng cơ quan chức năng hay các tập đoàn công nghệ lớn, mà là trách nhiệm chung của cả hệ sinh thái số. Mỗi cơ quan, doanh nghiệp, nhà phát triển và người dùng cần nâng cao cảnh giác: Không sử dụng nguồn dữ liệu trôi nổi, không rõ nguồn gốc để huấn luyện hay vận hành AI; tuân thủ nghiêm các quy định về bảo vệ dữ liệu theo cấp độ rủi ro và vòng đời dữ liệu; chủ động kiểm tra tính nguyên vẹn của dữ liệu trước khi đưa vào khai thác. Chủ động nhận diện nguy cơ, làm chủ công nghệ an toàn và tuân thủ pháp luật về an ninh dữ liệu chính là chìa khóa để trí tuệ nhân tạo và công nghệ mới thực sự trở thành động lực phát triển bền vững, an toàn cho đất nước và người dân./.