Hiện nay, chuyển đổi số, khoa học, công nghệ và dữ liệu ngày càng trở thành những yếu tố quan trọng, góp phần đổi mới phương thức lãnh đạo, chỉ huy, điều hành và nâng cao hiệu quả công tác công an. Tuy nhiên, chuyển đổi số càng phát triển thì yêu cầu bảo đảm an ninh, an toàn thông tin càng trở nên cấp thiết. Vì vậy, nâng cao nhận thức, ý thức trách nhiệm của mỗi cán bộ, chiến sĩ trong Công an thành phố khi sử dụng mạng nội bộ là một trong những yếu tố quan trọng, góp phần bảo vệ dữ liệu, bảo vệ hệ thống và bảo đảm hoạt động thông suốt, an toàn và hiệu quả.
Bảo đảm an ninh, an toàn thông tin là yêu cầu cần thiết và xuyên suốt Thực hiện chủ trương đẩy mạnh chuyển đổi số và tăng cường ứng dụng khoa học, công nghệ trong công tác công an, việc xây dựng, khai thác các hệ thống thông tin, cơ sở dữ liệu và mạng máy tính nội bộ đang ngày càng được quan tâm. Mạng nội bộ Công an thành phố là hạ tầng quan trọng phục vụ công tác chỉ huy, điều hành, trao đổi văn bản, khai thác các phần mềm nghiệp vụ và chia sẻ thông tin giữa các đơn vị. Tuy nhiên, cùng với quá trình số hóa, nguy cơ mất an ninh, an toàn thông tin cũng ngày càng đa dạng và khó lường. Các hành vi xâm nhập trái phép, phát tán mã độc, đánh cắp tài khoản, làm lộ thông tin, sử dụng thiết bị không bảo đảm an toàn hoặc vô tình chia sẻ dữ liệu không đúng quy định đều có thể gây ảnh hưởng trực tiếp đến hoạt động của đơn vị. Đáng chú ý, trong nhiều trường hợp, sự cố an toàn thông tin không bắt nguồn từ những cuộc tấn công công nghệ cao mà xuất phát từ chính những sơ suất rất nhỏ của người sử dụng như đặt mật khẩu yếu, sử dụng chung tài khoản, mở tệp tin hoặc đường dẫn không rõ nguồn gốc, cắm thiết bị lưu trữ không bảo đảm an toàn, tự ý cài đặt phần mềm hoặc đưa thông tin công tác lên các nền tảng không được phép. Luật An ninh mạng số 116/2025/QH15 được Quốc hội thông qua ngày 10/12/2025 và chính thức có hiệu lực thi hành từ ngày 01/07/2026, quy định về hoạt động an toàn thông tin mạng, quyền, trách nhiệm của cơ quan, tổ chức, cá nhân trong việc bảo đảm an toàn thông tin mạng... Điều đó cho thấy “con người chính là một trong những yếu tố quan trọng nhất trong bảo đảm an ninh, an toàn thông tin”. Trang thiết bị hiện đại và các giải pháp kỹ thuật chỉ phát huy hiệu quả khi được vận hành bởi những cán bộ, chiến sĩ có nhận thức đúng và chấp hành nghiêm các quy định về bảo vệ thông tin. Nâng cao nhận thức cán bộ, chiến sĩ trong bảo vệ hệ thống thông tin Để bảo đảm an toàn mạng nội bộ, các hệ thống thông tin, trước hết cần nâng cao ý thức sử dụng hệ thống đúng quy định trong toàn thể cán bộ, chiến sĩ. Mỗi cán bộ, chiến sĩ sử dụng máy tính, tài khoản, phần mềm nghiệp vụ và các thiết bị kết nối mạng phải xác định rõ trách nhiệm của mình đối với an ninh, an toàn của hệ thống. Trong quá trình sử dụng, cán bộ, chiến sĩ cần thực hiện nghiêm các quy định về quản lý tài khoản và mật khẩu; không chia sẻ tài khoản, mật khẩu cho người khác; không sử dụng mật khẩu đơn giản (mật khẩu yếu), dễ suy đoán; chủ động thay đổi mật khẩu theo quy định và đăng xuất khỏi hệ thống khi không còn nhu cầu sử dụng. Đồng thời, cần thận trọng khi tiếp nhận thư điện tử, tệp tin, đường dẫn hoặc dữ liệu từ các nguồn không xác định. Không tự ý mở các tệp tin đáng ngờ, truy cập các đường dẫn không rõ nguồn gốc hoặc cài đặt phần mềm chưa được kiểm tra, phê duyệt. Đặc biệt, không sử dụng các thiết bị lưu trữ, thiết bị ngoại vi không rõ nguồn gốc để kết nối vào máy tính thuộc mạng nội bộ.
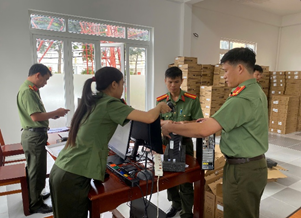
Cán bộ, chiến sĩ Công an thành phố kiểm tra an ninh, an toàn thông tin thiết bị
Một yêu cầu quan trọng khác là “không tự ý sao chép, truyền đưa hoặc cung cấp thông tin, dữ liệu công tác ra ngoài phạm vi được phép”. Việc khai thác, sử dụng, lưu trữ và chia sẻ dữ liệu phải đúng chức năng, nhiệm vụ, đúng thẩm quyền và tuân thủ nghiêm các quy định về bảo vệ bí mật nhà nước, bảo vệ dữ liệu và an toàn thông tin. Chủ động phòng ngừa Trong thực tế, an toàn thông tin không phải là nhiệm vụ riêng của cán bộ, chiến sĩ chuyên trách công nghệ thông tin mà là trách nhiệm chung của toàn cán bộ, chiến sĩ trong Công an thành phố. Mỗi thao tác trên máy tính đều có thể tác động đến an toàn của cả hệ thống. Vì vậy, cần hình thành thói quen “đúng quy trình, đúng thẩm quyền, đúng mục đích, an toàn trong mọi thao tác”. Khi phát hiện máy tính có dấu hiệu bất thường như hoạt động chậm đột ngột, xuất hiện cửa sổ lạ, mất dữ liệu, không truy cập được hệ thống, tài khoản có dấu hiệu bị sử dụng trái phép hoặc nghi ngờ thiết bị nhiễm mã độc; cán bộ, chiến sĩ cần báo cáo kịp thời về đơn vị phụ trách công nghệ thông tin để được kiểm tra, xử lý. Không tự ý khắc phục bằng cách cài đặt lại hệ điều hành hoặc cài đặt các phần mềm không rõ nguồn gốc hoặc thực hiện những thao tác có thể làm mất dấu vết, dữ liệu phục vụ công tác xử lý sự cố. Bên cạnh đó, Công an các đơn vị, địa phương cần thường xuyên kiểm tra, rà soát máy tính (như cập nhật vá các lỗ hổng của hệ điều hành theo yêu cầu của lãnh đạo cấp trên), thiết bị mạng, tài khoản người dùng; kịp thời phát hiện các tài khoản không còn nhu cầu sử dụng, thiết bị không bảo đảm yêu cầu hoặc những điểm yếu có nguy cơ ảnh hưởng đến an toàn hệ thống. Trách nhiệm người đứng đầu trong bảo đảm an ninh, an toàn thông tin Nâng cao nhận thức an ninh, an toàn thông tin phải được thực hiện thường xuyên, liên tục, gắn với trách nhiệm của cấp ủy, lãnh đạo, chỉ huy của Công an các đơn vị, địa phương. Lãnh đạo Công an các đơn vị, địa phương cần xác định bảo đảm an ninh, an toàn thông tin trên môi trường mạng là một nội dung quan trọng trong công tác quản lý, điều hành; thường xuyên quán triệt cán bộ, chiến sĩ trong đơn vị chấp hành nghiêm các quy định về sử dụng mạng nội bộ, quản lý tài khoản, bảo vệ dữ liệu và sử dụng thiết bị công nghệ thông tin. (Nghị định số 331/2026/NĐ-CP của Chính phủ về bảo vệ an ninh mạng đối với hệ thống thông tin, có hiệu lực từ ngày 19/08/2026, quy định người đứng đầu cơ quan, tổ chức với tư cách là chủ quản hệ thống thông tin phải trực tiếp chỉ đạo và chịu trách nhiệm trước pháp luật về công tác bảo vệ an ninh mạng, như:Chỉ đạo trực tiếp, trực tiếp điều hành và chịu trách nhiệm toàn diện về bảo vệ an ninh mạng tại cơ quan, đơn vị mình; Xác định cấp độ, chỉ đạo đơn vị vận hành thực hiện phân loại, xác định và lập hồ sơ đề xuất cấp độ an ninh mạng cho hệ thống thông tin; Thực thi biện pháp, tổ chức triển khai các phương án, nhiệm vụ và quy định bảo vệ an ninh mạng tương ứng với từng cấp độ; Quản lý rủi ro, phê duyệt, kiểm tra và đánh giá rủi ro an ninh mạng; chịu trách nhiệm về tính chính xác, trung thực của kết quả đánh giá; Thiết lập nhân sự, chỉ định hoặc thành lập bộ phận, đơn vị chuyên trách về an ninh mạng theo quy định pháp luật). Cùng với đó, lực lượng chuyên trách công nghệ thông tin phối hợp chặt với Công an cấp trên cần chủ động tham mưu triển khai các giải pháp kỹ thuật bảo vệ hệ thống; thường xuyên kiểm tra, giám sát, cảnh báo nguy cơ mất an toàn thông tin; tổ chức hướng dẫn, tập huấn kỹ năng nhận diện và phòng ngừa các nguy cơ cho cán bộ, chiến sĩ. Ngoài ra, công tác tuyên truyền, tập huấn cần chuyển từ hình thức phổ biến lý thuyết sang “hướng dẫn trực quan, thực hành tình huống”, giúp cán bộ, chiến sĩ nhận diện được những nguy cơ có thể gặp trong công việc hằng ngày và biết cách xử lý khi phát hiện dấu hiệu bất thường. Xây dựng văn hóa an ninh, an toàn thông tin trong Công an thành phố Hiện nay, chuyển đổi số ngày càng sâu rộng, xây dựng văn hóa an ninh, an toàn thông tin cần trở thành một phần trong văn hóa công vụ của mỗi cán bộ, chiến sĩ. Văn hóa đó bắt đầu từ những việc rất cụ thể: “không chia sẻ mật khẩu; không tự ý cài đặt phần mềm; không kết nối thiết bị không rõ nguồn gốc; không đưa thông tin công tác lên các nền tảng không được phép; không truy cập những nội dung không phục vụ nhiệm vụ; luôn kiểm tra trước khi mở tệp tin hoặc đường dẫn; chủ động báo cáo khi phát hiện nguy cơ mất an toàn thông tin”. Mỗi cán bộ, chiến sĩ trong Công an thành phố cần hình thành nhận thức: “bảo vệ một tài khoản cũng là bảo vệ một cánh cửa của hệ thống; bảo vệ một thiết bị cũng là góp phần bảo vệ cả mạng nội bộ; bảo vệ một dữ liệu cũng là bảo vệ thành quả công tác và uy tín của đơn vị”.Đây không chỉ là yêu cầu về kỹ thuật mà còn là yêu cầu về “kỷ luật, trách nhiệm và ý thức” chấp hành của cán bộ, chiến sĩ Công an thành phố trong môi trường số. Xây dựng hệ thống mạng nội bộ hiện đại, an ninh, an toàn, phục vụ hiệu quả công tác Trong thời gian tới, việc ứng dụng công nghệ thông tin, phát triển các nền tảng số và khai thác dữ liệu sẽ tiếp tục được đẩy mạnh, đặt ra yêu cầu ngày càng cao đối với công tác bảo đảm an ninh, an toàn thông tin. Để đáp ứng yêu cầu đó, Công an thành phố cần tiếp tục quan tâm đầu tư, nâng cấp hạ tầng kỹ thuật; tăng cường các giải pháp bảo vệ mạng, máy chủ, thiết bị đầu cuối và dữ liệu; trung tâm mạng hiện đại; đồng thời nâng cao chất lượng đội ngũ cán bộ làm công tác công nghệ thông tin. Quan trọng hơn, cần xây dựng văn hóa, ý thức bảo đảm an ninh, an toàn thông tin thành thói quen thường xuyên của mỗi cán bộ, chiến sĩ trong Công an thành phố. Khi từng cá nhân có ý thức tự bảo vệ tài khoản, thiết bị và dữ liệu; từng đơn vị chủ động phòng ngừa, phát hiện và xử lý nguy cơ; lực lượng chuyên trách công nghệ thông tin làm tốt vai trò tham mưu, quản trị và bảo vệ hệ thống, sẽ tạo thành thế trận an ninh, an toàn thông tin vững chắc. An ninh, an toàn thông tin không phải là việc của riêng bộ phận công nghệ thông tin mà là trách nhiệm chung của mỗi cán bộ, chiến sĩ trong Công an thành phố Cần Thơ. Chủ động phòng ngừa sự cố từ sớm, từ xa; sử dụng mạng nội bộ đúng quy định; bảo vệ dữ liệu trong từng thao tác, đó chính là góp phần xây dựng môi trường số trong Công an thành phố an toàn, bảo mật, thông suốt, phục vụ hiệu quả công tác, bảo đảm an ninh, trật tự trong tình hình mới.